Quy định đánh giá rủi ro an toàn dữ liệu của Trung Quốc có hiệu lực từ 20/8 — doanh nghiệp xử lý dữ liệu quan trọng phải đánh giá hằng năm
“Biện pháp đánh giá rủi ro an toàn dữ liệu mạng” của Trung Quốc có hiệu lực từ ngày 20/8/2026. Doanh nghiệp xử lý dữ liệu quan trọng phải tiến hành đánh giá rủi ro hằng năm và nộp báo cáo cho cơ quan chủ quản trong vòng 20 ngày làm việc kể từ khi hoàn tất. Không thực hiện đánh giá sẽ bị xử lý theo Luật An toàn dữ liệu và các quy định liên quan.
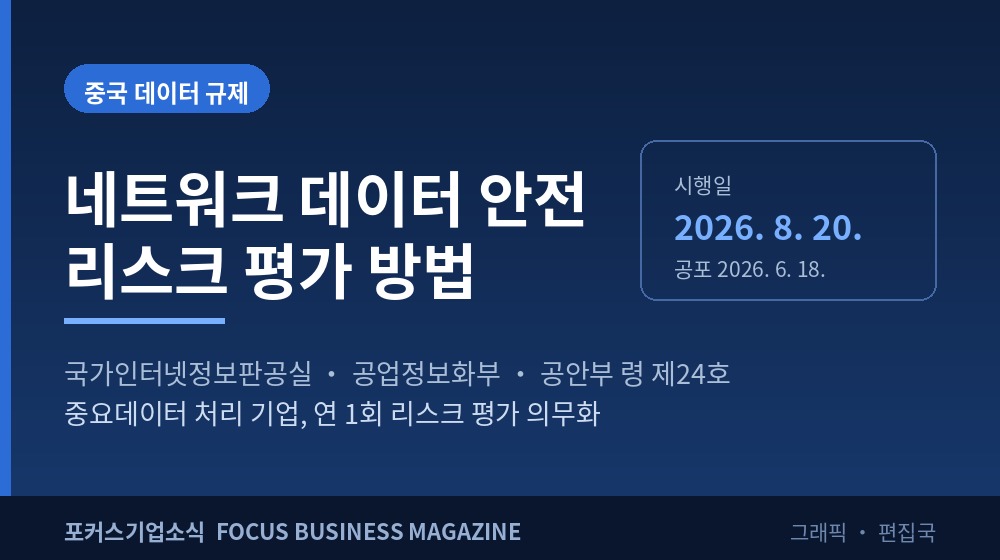
Doanh nghiệp đang hoạt động tại Trung Quốc có thêm một quy định cần tự kiểm tra xem “công ty mình có thuộc diện áp dụng hay không”. Lệnh số 24 — Biện pháp đánh giá rủi ro an toàn dữ liệu mạng, do Cục Quản lý Không gian mạng Trung Quốc (CAC), Bộ Công nghiệp và Công nghệ thông tin (MIIT) cùng Bộ Công an ban hành, có hiệu lực từ ngày 20/8/2026.
Văn bản được thông qua tại phiên họp công vụ lần thứ 12 năm 2026 của CAC ngày 1/6, được MIIT và Bộ Công an đồng ý, và công bố ngày 18/6. Cơ sở pháp lý gồm Luật An toàn dữ liệu, Luật An ninh mạng và Điều lệ quản lý an toàn dữ liệu mạng có hiệu lực từ 1/1/2025. Đây không hẳn là nghĩa vụ mới, mà là quy tắc thi hành cụ thể hóa chu kỳ, quy trình và cách thức báo cáo của nghĩa vụ đánh giá rủi ro vốn đã có trong các văn bản cấp trên.
Ai phải làm và bao lâu một lần
Điều 5 là trọng tâm. Đơn vị xử lý dữ liệu quan trọng phải tiến hành đánh giá rủi ro hằng năm. Khi trạng thái an toàn của dữ liệu quan trọng có biến động lớn có thể gây ảnh hưởng bất lợi đến an toàn dữ liệu, phải kịp thời đánh giá đối với phần thay đổi và tác động của nó. Đơn vị xử lý dữ liệu thông thường không bắt buộc, nhưng được khuyến khích đánh giá ít nhất 3 năm một lần.
Việc đánh giá có thể tự thực hiện hoặc ủy thác cho tổ chức đánh giá bên thứ ba (Điều 7). Nếu tự thực hiện, doanh nghiệp phải chỉ định người phụ trách chuyên trách; nếu ủy thác, phải làm rõ quyền và nghĩa vụ hai bên bằng hợp đồng hoặc văn bản có hiệu lực pháp lý tương đương. Công tác đánh giá tiến hành theo yêu cầu của Luật An toàn dữ liệu và Điều lệ quản lý an toàn dữ liệu mạng, tham chiếu các tiêu chuẩn quốc gia liên quan.
Các nghĩa vụ cốt lõi
- Văn bản
- Biện pháp đánh giá rủi ro an toàn dữ liệu mạng (CAC · MIIT · Bộ Công an — Lệnh số 24)
- Công bố / hiệu lực
- Công bố 18/6/2026 · hiệu lực 20/8/2026
- Chu kỳ đánh giá
- Xử lý dữ liệu quan trọng = mỗi năm một lần (đánh giá bổ sung ngay khi có biến động lớn) / dữ liệu thông thường = khuyến khích 3 năm một lần
- Cách thực hiện
- Tự đánh giá (chỉ định người phụ trách) hoặc ủy thác tổ chức đánh giá bên thứ ba
- Thời hạn nộp
- Trong 20 ngày làm việc kể từ khi hoàn tất đánh giá năm. Nếu cơ quan chủ quản không rõ, nộp cho cơ quan quản lý không gian mạng cấp tỉnh hoặc cấp quốc gia
- Lưu giữ báo cáo
- Tối thiểu 3 năm
- Báo cáo khắc phục
- Nộp trong 15 ngày làm việc kể từ khi hoàn tất khắc phục theo yêu cầu
- Không thực hiện
- Xử lý theo Luật An toàn dữ liệu, Điều lệ quản lý an toàn dữ liệu mạng và các quy định liên quan
Nộp báo cáo và kiểm chứng — cơ chế lưu vết
Điều 16 tạo áp lực thực tế lớn nhất. Đơn vị xử lý dữ liệu quan trọng phải nộp báo cáo đánh giá rủi ro cho cơ quan chủ quản trong 20 ngày làm việc kể từ khi hoàn tất đánh giá năm. Nếu cơ quan chủ quản không rõ ràng, nộp cho cơ quan quản lý không gian mạng cấp tỉnh hoặc cấp quốc gia. Cơ quan tiếp nhận phải thông báo cho cơ quan quản lý không gian mạng cùng cấp trong 10 ngày làm việc; cơ quan cấp quốc gia tổng hợp và chia sẻ với các cơ quan viễn thông, công an, an ninh quốc gia.
Nộp xong chưa phải là hết. Cơ quan quản lý không gian mạng từ cấp tỉnh trở lên, cơ quan chủ quản viễn thông, cơ quan công an, cơ quan an ninh quốc gia và các cơ quan liên quan có thể kiểm tra, xác minh tính chân thực và chính xác của báo cáo, doanh nghiệp phải phối hợp. Báo cáo phải được lưu giữ ít nhất 3 năm (Điều 15). Nghĩa là một báo cáo làm cho có hình thức sẽ khó qua được.
Khi rủi ro bị đánh giá là lớn, mức độ can thiệp của cơ quan quản lý sẽ tăng. Điều 17 quy định cơ quan chức năng có thể yêu cầu doanh nghiệp ủy thác cho tổ chức đánh giá đã được chứng nhận trong các trường hợp: hoạt động xử lý dữ liệu tồn tại rủi ro an toàn tương đối lớn, có thể gây hại cho an ninh quốc gia và lợi ích công cộng; hoặc xảy ra sự cố an toàn dữ liệu dẫn đến rò rỉ, bị đánh cắp dữ liệu quan trọng hay thông tin cá nhân quy mô lớn. Tuy nhiên, không được yêu cầu lặp lại việc ủy thác đánh giá đối với cùng một sự cố hoặc rủi ro.
Doanh nghiệp bị yêu cầu ủy thác phải cung cấp hỗ trợ cần thiết cho tổ chức đánh giá, bao gồm quyền truy cập thiết bị dữ liệu mạng, dữ liệu, hệ thống và nhật ký vận hành, đồng thời hoàn thành đánh giá trong thời hạn ấn định (Điều 18). Báo cáo nộp lên phải có chữ ký của người phụ trách chính của tổ chức đánh giá và người phụ trách đánh giá, kèm con dấu của tổ chức. Các vấn đề được phát hiện phải khắc phục, và nộp báo cáo tình hình khắc phục trong 15 ngày làm việc sau khi hoàn tất. Doanh nghiệp không được yêu cầu hoặc gợi ý tổ chức đánh giá lập báo cáo sai lệch, không phù hợp.
Với đơn vị xử lý dữ liệu quan trọng từ chối khắc phục hoặc khắc phục không đạt yêu cầu, cơ quan chức năng có thể áp dụng biện pháp yêu cầu ngừng xử lý dữ liệu quan trọng (Điều 19). Trường hợp không tiến hành đánh giá rủi ro theo quy định sẽ bị xử lý theo Luật An toàn dữ liệu và Điều lệ quản lý an toàn dữ liệu mạng (Điều 22).
Tổ chức đánh giá cũng bị ràng buộc
Bên nhận ủy thác cũng chịu giới hạn. Tổ chức đánh giá không được chuyển ủy thác cho tổ chức khác (Điều 11); cùng một tổ chức đánh giá và các đơn vị liên kết không được thực hiện quá 3 lần liên tiếp việc đánh giá năm cho cùng một đơn vị xử lý dữ liệu (Điều 12). Doanh nghiệp lâu nay chỉ dùng một nhà cung cấp nên rà lại thời điểm gia hạn hợp đồng.
Tổ chức đánh giá phát hiện rủi ro an toàn dữ liệu nghiêm trọng phải kịp thời thông báo cho doanh nghiệp (Điều 13); phải bảo mật dữ liệu, bí mật kinh doanh và thông tin thương mại mật thu được, xóa kịp thời sau khi kết thúc đánh giá hoặc xử lý theo thỏa thuận hợp đồng (Điều 14). Việc đạt chứng nhận là khuyến khích chứ không bắt buộc (Điều 8), nhưng các trường hợp ủy thác theo chỉ định của cơ quan chức năng nêu tại Điều 17 phải do tổ chức đã được chứng nhận thực hiện.
Phía cơ quan quản lý cũng có quy tắc. Các cơ quan chủ quản phải gửi kế hoạch kiểm tra đánh giá rủi ro hằng năm cho cơ quan quản lý không gian mạng cấp quốc gia trước cuối tháng 1 mỗi năm, để cơ quan này phối hợp với các bộ ngành nhằm tránh kiểm tra không cần thiết và kiểm tra chồng chéo. Việc kiểm tra không được thu phí của doanh nghiệp (Điều 4).
Doanh nghiệp Hàn Quốc tại Thiên Tân và Hoa Bắc cần kiểm tra ngay điều gì
Quy định này không áp dụng như nhau với mọi doanh nghiệp Hàn Quốc. Ranh giới nằm ở chỗ công ty có thuộc diện “đơn vị xử lý dữ liệu quan trọng” hay không. Việc dữ liệu có được coi là “quan trọng” hay không được xác định theo danh mục và thông báo do cơ quan chủ quản từng địa phương, từng ngành ban hành trong khuôn khổ Điều lệ quản lý an toàn dữ liệu mạng — vì vậy nên căn cứ trực tiếp vào thông báo của cơ quan chủ quản nơi doanh nghiệp đặt trụ sở. Các ngành xử lý lượng lớn dữ liệu công nghiệp như linh kiện ô tô, hóa chất, y tế, logistics, viễn thông càng cần kiểm tra kỹ.
Trình tự thực tế nên như sau.
Thứ nhất, lập danh mục dữ liệu trước. Rà soát dữ liệu mà pháp nhân tại Trung Quốc thu thập, lưu trữ và sử dụng theo từng mảng nghiệp vụ, ghi rõ vị trí lưu trữ, quyền truy cập và có chuyển ra nước ngoài hay không. Muốn xác định có phải dữ liệu quan trọng hay không thì dù sao cũng cần tài liệu này.
Thứ hai, chỉ định người phụ trách trước tiên. Nếu chọn tự đánh giá, việc chỉ định người phụ trách là yêu cầu minh thị của quy định. Dù là nhân sự hành chính hay IT kiêm nhiệm, cũng nên ghi rõ bằng văn bản.
Thứ ba, xác định trước nơi nộp báo cáo. Thời hạn 20 ngày làm việc không dư dả; đánh giá xong mới đi tìm nơi nộp là muộn. Nếu cơ quan chủ quản ngành chưa rõ, nên xác nhận trước kênh nộp qua cơ quan quản lý không gian mạng cấp tỉnh.
Thứ tư, thiết lập cơ chế lưu trữ báo cáo. Với yêu cầu lưu giữ tối thiểu 3 năm và khả năng bị kiểm chứng tính chân thực, nên lưu cả tài liệu căn cứ kèm theo báo cáo.
Toàn văn quy định đã được công bố qua kênh chính thức của CAC. Việc doanh nghiệp cụ thể có thuộc diện áp dụng hay không và phạm vi tuân thủ cụ thể thay đổi theo từng trường hợp, nên cách an toàn là tham vấn chuyên gia pháp lý và tuân thủ tại Trung Quốc.
Nguồn tham khảo
- Toàn văn quy định
- Biện pháp đánh giá rủi ro an toàn dữ liệu mạng, toàn văn (China News Service đăng lại từ tài khoản WeChat chính thức “Wangxin Trung Quốc”, 18/6/2026)
- Cơ quan ban hành
- Cục Quản lý Không gian mạng Trung Quốc · Bộ Công nghiệp và CNTT · Bộ Công an (Lệnh số 24)
- Văn bản cấp trên
- Luật An toàn dữ liệu · Luật An ninh mạng · Điều lệ quản lý an toàn dữ liệu mạng (hiệu lực 1/1/2025)
- Cơ quan quản lý
- Cục Quản lý Không gian mạng Trung Quốc (cac.gov.cn)
※ Bài viết được soạn tự động ở dạng bản thảo dựa trên toàn văn Lệnh số 24 “Biện pháp đánh giá rủi ro an toàn dữ liệu mạng” của ba bộ ngành Trung Quốc (China News Service đăng lại ngày 18/6/2026). Cần biên tập kiểm duyệt trước khi đăng.
← Quay lại danh sách